 Kluge Finanz
Kurz erklärt
- Zwischen dem 3. und 10. September 2026 warnte die Verbraucherzentrale vor drei separaten Phishing-Kampagnen im Namen von Consorsbank, comdirect und Santander.
- Betrüger geben sich lediglich im Namen der Banken aus – es gibt keine Hinweise auf eine Kompromittierung der Bank-Systeme selbst.
- Alle drei Maschen setzen auf künstlichen Zeitdruck und die Drohung mit Kontosperrung.
- Keine der drei Banken hat bislang selbst eine datierte Einzelwarnung zu diesen konkreten Mails veröffentlicht – die Verbraucherzentrale ist aktuell die einzige konkrete Warnquelle.
- Wichtigste Regel: niemals über einen Link aus einer E-Mail einloggen – immer nur über die App oder die bekannte Adresse der Bank.
Innerhalb einer Woche registrierte die Verbraucherzentrale gleich drei unterschiedliche Phishing-Wellen im Namen etablierter Direktbanken: Am 3. September 2026 eine gefälschte Sicherheitswarnung im Namen der Consorsbank, am 4. September 2026 eine gefälschte photoTAN-Aufforderung im Namen von comdirect und am 10. September 2026 eine gefälschte AGB-Update-Mail im Namen von Santander. Die Häufung binnen so kurzer Zeit ist ungewöhnlich, auch wenn Phishing-Mails im Bankenumfeld grundsätzlich ein Dauerthema sind.
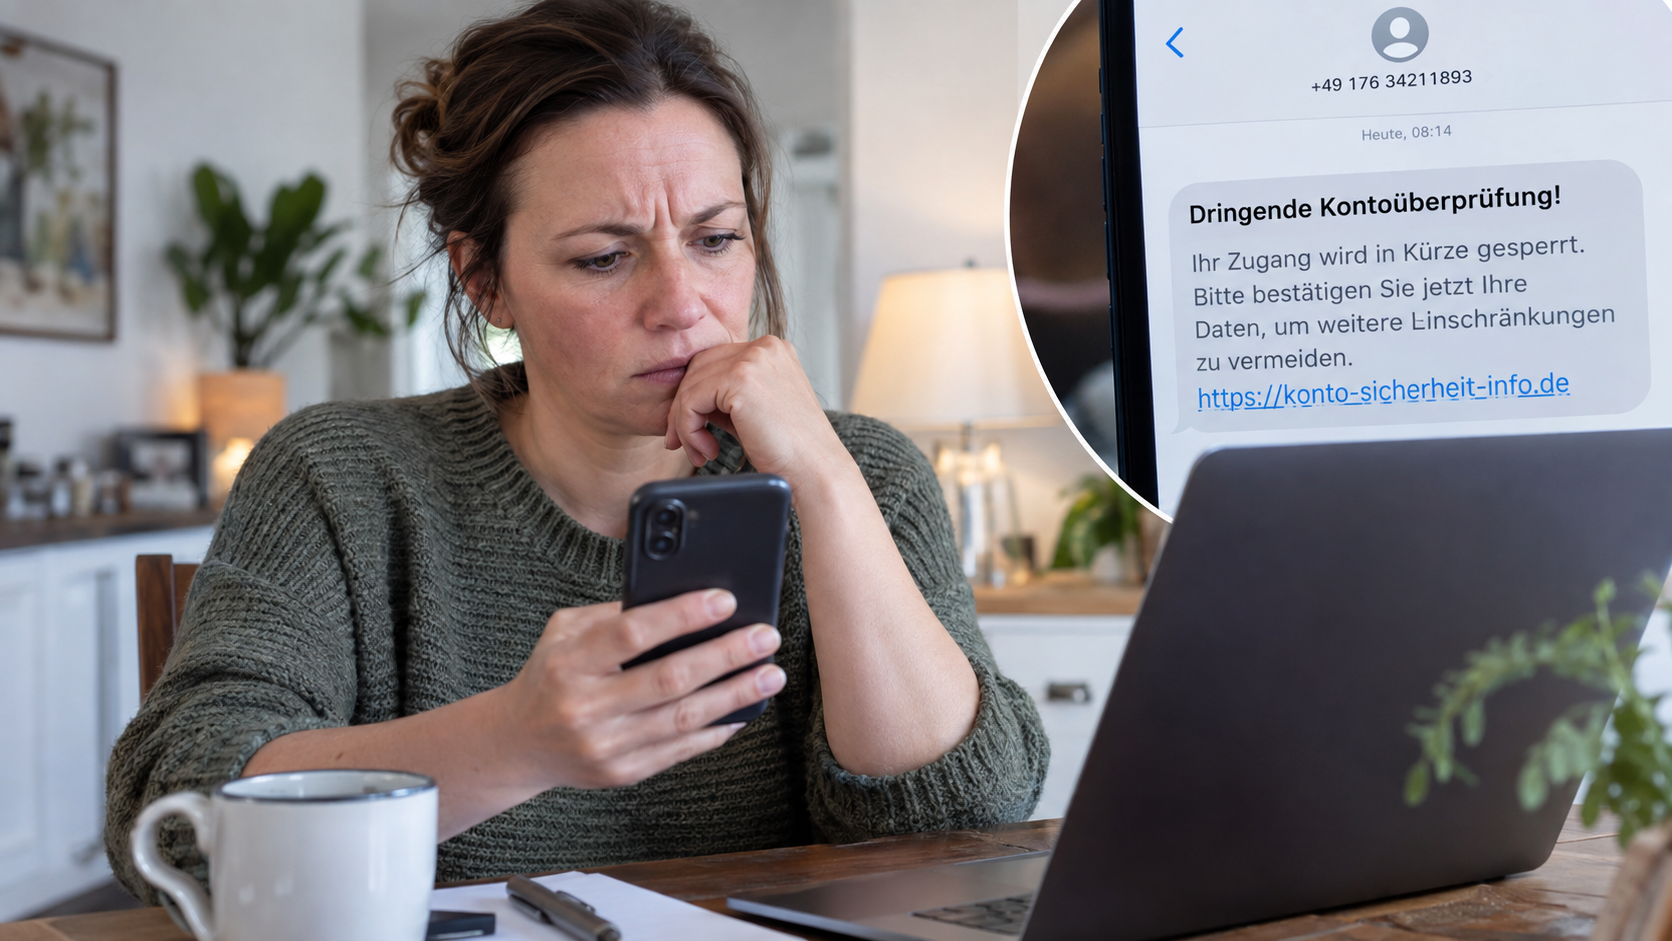
Diese drei Maschen sind aktuell im Umlauf
Wichtig vorab: In allen drei Fällen geben sich Betrüger lediglich im Namen der jeweiligen Bank aus. Es liegen keine Hinweise darauf vor, dass die IT-Systeme von Santander, comdirect oder Consorsbank selbst betroffen oder kompromittiert wären.
- Consorsbank (3.9.): Eine E-Mail mit dem Betreff „ungewöhnliche Aktivität erkannt" fordert dazu auf, die Identität über einen Link zu bestätigen.
- comdirect (4.9.): Unter dem Betreff „Letzte Erinnerung vor der Sperrung Ihres Kontos" wird eine angeblich nötige Aktualisierung der photoTAN-App innerhalb von 24 Stunden verlangt, andernfalls würden Überweisungen und Kartenfunktionen gesperrt.
- Santander (10.9.): Eine Mail zu einem angeblichen AGB-Update fordert, die neuen Bedingungen innerhalb von 48 Stunden über einen Button zu bestätigen, sonst drohe eine Kontosperrung.
Woher die Warnungen stammen
Alle drei Fälle wurden von der Verbraucherzentrale über deren Phishing-Radar veröffentlicht und öffentlich dokumentiert. Eine eigene, datierte Warnung der jeweiligen Bank zu genau diesen Mails liegt nach aktueller Prüfung nicht vor; ebenso wenig eine spezifische BaFin- oder BSI-Meldung zu diesen drei Kampagnen. Alle drei Banken betreiben aber eigene, dauerhafte Sicherheitsseiten mit generischen Warnhinweisen und offiziellen Melde-Adressen für verdächtige Mails.
Warnsignale erkennen
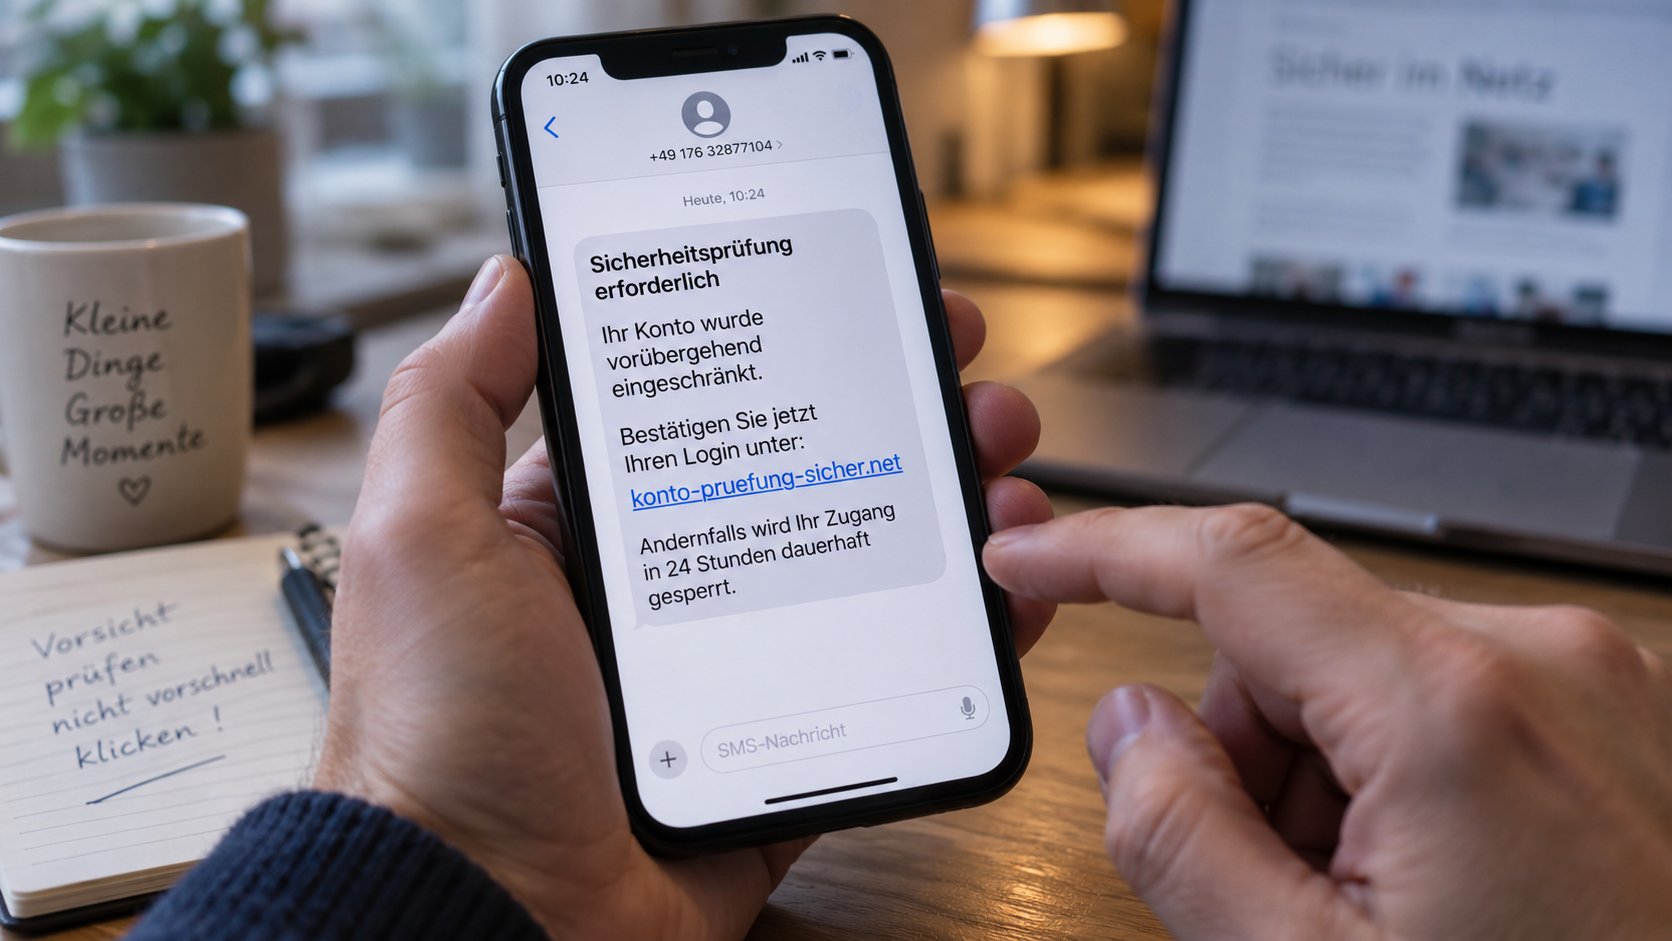
Allen drei Maschen gemeinsam: unpersönliche Anrede, kurze, künstlich gesetzte Fristen, Drohung mit Kontosperrung sowie ein Link, über den Daten bestätigt oder eingegeben werden sollen. Keine der drei Banken fordert per E-Mail oder SMS dazu auf, PINs, TANs oder Zugangsdaten über einen Link preiszugeben.
Was Sie tun sollten
Niemals auf Links in solchen E-Mails klicken oder Daten eingeben. Stattdessen die Nachricht löschen oder an die offizielle Melde-Adresse der jeweiligen Bank weiterleiten (comdirect: phishing@comdirect.de; Santander: reportphishing@gruposantander.com; Consorsbank: security@consorsbank.de). Im Zweifel den Kontostatus ausschließlich über die offizielle App oder durch direkten Anruf bei der Bank prüfen – niemals über einen Link aus der verdächtigen Mail.
Einordnung von Kluge Finanz
Dass gleich drei etablierte Banken innerhalb einer Woche im Namen von Betrügern für ähnlich aufgebaute Phishing-Mails missbraucht wurden, zeigt: Bankname und professionelles Layout allein sind kein Echtheitsbeweis. Dieser Beitrag ersetzt keine individuelle Sicherheitsberatung; bei Unsicherheit hilft der direkte Kontakt zur eigenen Bank weiter.
Quellen
- Warnquelle (keine amtliche Primärquelle): Verbraucherzentrale – Phishing-Radar, aktuelle Warnungen (Stand: 10.09.2026)
- comdirect – Sicherheit & Hilfe (offizielle, allgemeine Sicherheitsinformationen und Meldeweg)
- Santander Deutschland – Onlinesicherheit (offizielle, allgemeine Sicherheitsinformationen und Meldeweg)
- Consorsbank – Sicherheit (offizielle, allgemeine Sicherheitsinformationen und Meldeweg)
Finanz-News stellen keine individuelle Finanz- oder Anlageberatung dar. Grundlage sind nachvollziehbare, möglichst offizielle Quellen; relevante Aussagen werden vor Veröffentlichung geprüft. Mehr zur Arbeitsweise von Kluge Finanz gibt es in der Methodik.